
Resource Library
Dive into ArmorCode content on application, product & infrastructure security
Learning Center
What is Software Supply Chain Security (SSCS) and SBOM?
Blog
Shadow AI Management: Best Practices for Enterprise Governance
Blog
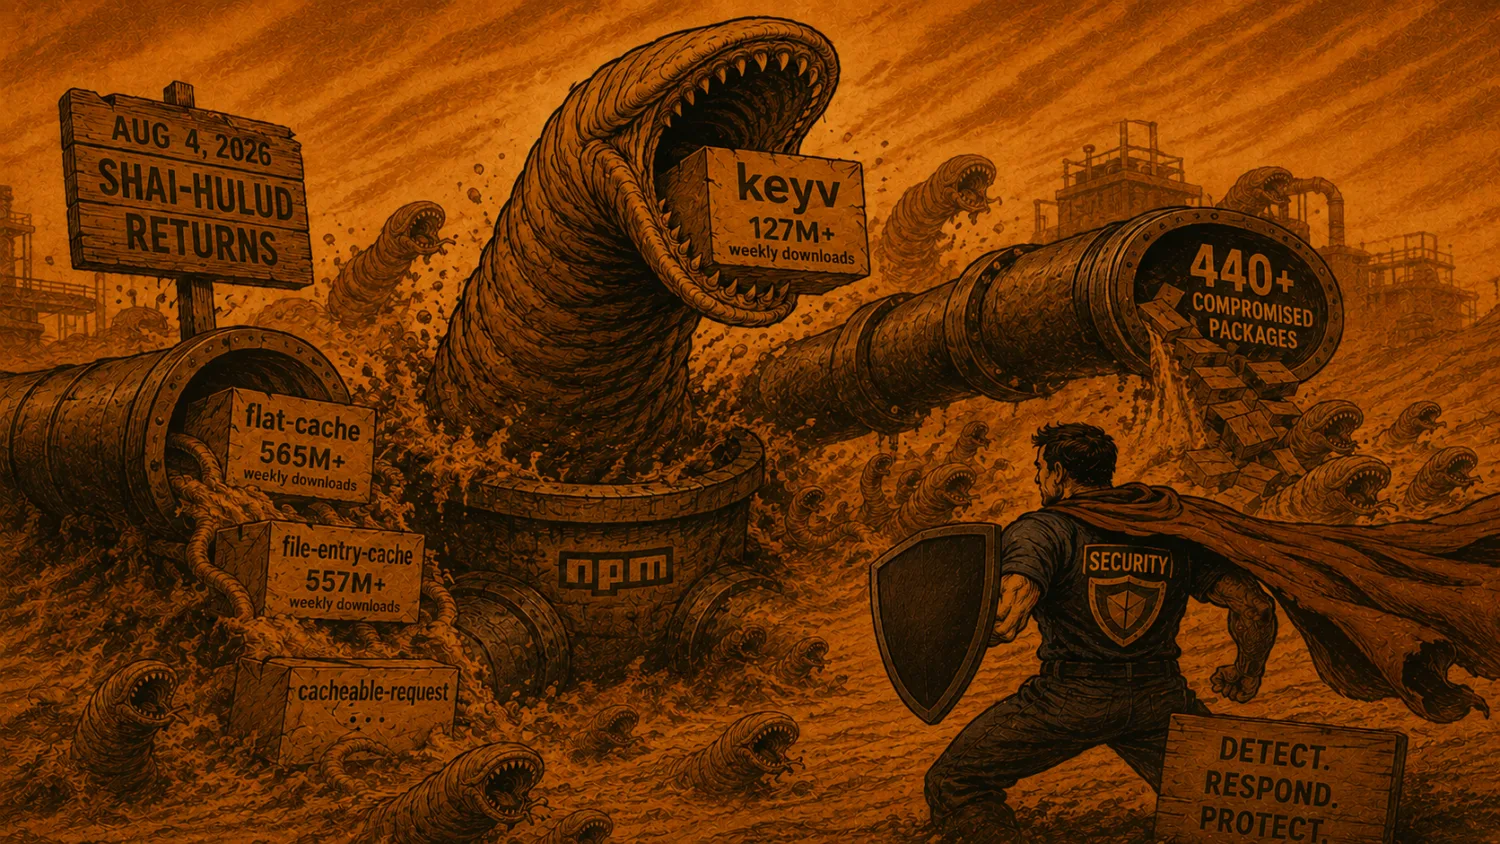
Shai-Hulud Returns: Detecting the npm Supply Chain Attack Behind keyv, flat-cache, and 440+ Compromised Packages

Webinar
Beyond Copilots – Building an Agentic Workforce for Vulnerability Remediation
Blog
Agentic Vulnerability Remediation Without the Runaway AI Bill
Blog
CISA BOD 26-04 Is an Architecture Mandate, Not a Patching Directive
Blog
Software Supply Chain Security: Risks and Remediation
Blog
Shadow AI Detection: Strategies and Tools for Enterprise Visibility
Blog
How to Prioritize Vulnerability Remediation with Risk, Not Just CVSS
Blog
The Hidden Threat: Understanding and Mitigating Shadow AI Risks
Blog
Vulnerability Remediation vs. Mitigation: Managing Risk in Modern Environments
Learning Center